
パスワードが漏れたら、まず変更する。メールアドレスも、かなり面倒ですが、まあ替えることはできます。では、運転免許証の画像が漏れたら、顔や生年月日まで「今日から新品です」と交換できるのか。いや、話はそこからなんです。
今回公表された対象は約660万アカウントで、このうち本人確認書類は約160万アカウント分です。ただし、約160万件がすべて免許証画像という意味ではありません。クレジットカード情報の漏えいや、不正利用の被害も現時点では確認されていません。
それでも問題を一度で閉じにくいのは、免許証画像が「交換できる秘密」ではなく、変更しにくい本人情報をまとめた資料だからです。怖さを盛るのではなく、なぜ回復と確認に時間がかかりやすいのか。ここを順番に見ていきましょう。
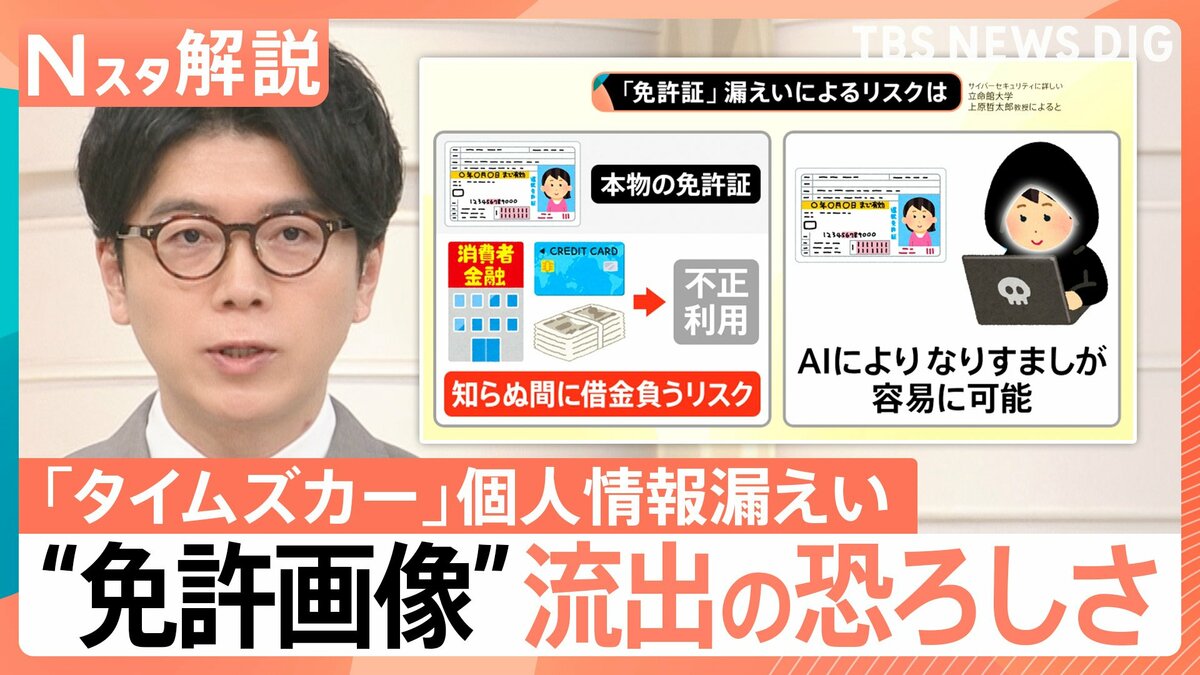
カーシェアサービス「タイムズカー」への不正なアクセスで最大660万件の個人情報が漏えいした問題で、漏えいした情報の中に免許証や学生証の画像など約160万件が含まれていたことが分かりました。どのような影響が… (1ページ)
今回の登場人物
- 運転免許証画像: 氏名、住所、生年月日、顔写真、免許証番号などが一枚にまとまった本人確認資料です。「写真が一枚」より、「取り替えにくい情報の束」と考えると本題が見えます。
- eKYC: オンラインで、申込者が本当にその人かを確かめる手続きです。書類画像だけでなく、顔の撮影や書類の実物性、ICチップの情報などを組み合わせる方式があります。
- 再交付: 免許証を作り直す手続きです。ただし、漏れた画像のコピーまで回収する仕組みではなく、画像内の情報が全部新しくなるわけでもありません。
- 本人申告制度: 本人確認書類の紛失・盗難などで名義を悪用されるおそれがあるとき、信用情報機関に申告し、加盟会員の審査時に注意してもらう仕組みです。全ての契約を一括停止する非常ボタンではなく、「念入りに見てください」という目立つ付箋に近いものです。
何が起きたか
TBS NEWS DIGは、タイムズカーのWebサイトが不正アクセスを受け、会員情報が外部へ漏えいした可能性がある問題を報じました。運営するタイムズモビリティも、複数回にわたって調査状況を公表しています。
対象として示されたのは約660万アカウントです。その中には、氏名、住所、電話番号、メールアドレスなどに加え、本人確認書類約160万アカウント分が含まれます。ただし、この約160万という数字は「免許証画像だけが約160万件」という意味ではありません。本人確認書類には複数の種類があります。
一方で、クレジットカード情報の漏えいは確認されていません。不正利用被害も、現時点では確認されていません。侵入に使われた具体的な手口は調査中です。つまり、分かっているのは対象となった情報の範囲であって、「この手口で侵入し、こう悪用された」ところまで確定した話ではないんです。
大きな数字が並ぶと、つい全部を一つの箱に入れたくなります。でも、ここは箱を分けます。確認済みの漏えい範囲、まだ調査中の原因、現時点では確認されていない被害。この三つを混ぜないことが、まず大事です。
ここが本題
今回の中心問いは、なぜ免許証画像の漏えいは、メールアドレスやパスワードの漏えいより回復しにくく、被害確認も長引きやすいのか、です。
答えを先に言うと、免許証画像には、簡単には変更できない複数の本人情報が束になって入っているからです。しかも、一度複製された画像を、発行元や本人が遠隔操作で消すことはできません。
パスワードは、本人を確かめるために人が決めた文字列です。漏れたら古いものを無効にして、新しいものへ替えられます。ところが、生年月日や顔はそうはいきません。住所は変わることがあっても、漏えいへの対処として気軽に引っ越す話ではないですよね。
ここがミソです。免許証画像は、一個の鍵というより、本人についての情報をまとめた名札ファイルです。鍵なら交換できますが、名札ファイルのコピーが相手の手元に渡ったあと、こちらの元本を作り直しても、そのコピーまでは消えません。
交換できない情報の束
免許証の表面を思い浮かべると分かりやすいでしょう。氏名、住所、生年月日、顔写真、免許証番号が、同じ人物の情報として一枚に並んでいます。一項目ずつなら別の場所でも使われる情報ですが、一つにまとまることで、本人を示す資料としての意味が強くなります。
だからといって、「秘密の暗号が全部書いてある」と考えるのも違います。氏名や住所は、もともと生活の中で他人に知らせることがあります。いや、見るべきはそこではありません。危険の中心は、秘密か公開情報かの二択ではなく、複数の本人情報が、公的な書類の画像として結び付いていることです。
この違いは、漏えい後の対応にも表れます。パスワードなら、変更した時点から古い文字列を使えなくできます。免許証を再交付しても、氏名、生年月日、顔写真といった情報が別人のものになるわけではありません。警察庁の資料に基づく番号の扱いでも、再交付時に免許証番号の上11桁は原則として同じです。
もちろん、再交付に意味がないという話ではありません。必要な手続きには役割があります。ただし、「再交付したので、漏れた画像内の情報はすべて無効」という完全な巻き戻しではない。ゲームならセーブ地点へ戻りたいところですが、本人情報にはそのボタンがありません。
画像一枚で全部できるのか
ここで、ちょっと待ってください。免許証画像が漏れたことと、その画像一枚だけで銀行口座や各種契約を必ず作れることは同じではありません。
金融庁の本人確認に関する案内でも、犯罪収益移転防止法の対象となるオンライン取引の本人確認には複数の方法があります。顔の撮影を組み合わせる方法、書類の実物性を確かめる方法、ICチップの情報を使う方法などです。どの確認を使うかはサービスや手続きによって異なるため、免許証画像一枚があれば、どの正規の審査も必ず通るとはいえません。
ですから、「免許証画像一枚で何でも契約される」と断定するのは行き過ぎです。今回、実際の不正利用被害も確認されていません。可能性を説明するときほど、起きた事実へ勝手に昇格させない。この線引きはかなり大切です。
では、問題は小さいのか。いやいや、それも違います。複数の情報がまとまった公的書類の画像は、本人確認を装う材料として使われる可能性があります。一方で、正規の審査には追加確認がある。つまり「画像一枚で万能」でも「何の意味もない画像」でもない。その中間を正確に見る必要があるわけです。
なぜ確認が長引くのか
被害確認が長引きやすい理由は、漏えいと不正利用の試みが同じ日に起きるとは限らないからです。漏れたパスワードなら無効化して区切りを付けやすい。免許証画像の記載情報は、まとめて失効させることができません。
個人信用情報機関には、本人確認書類の紛失・盗難などで名義を悪用されるおそれがある場合に、本人申告を登録できる制度があります。ただし、登録内容が提供されるのは各機関の加盟会員による審査などの場面であり、全ての会社、全ての契約を横断して自動停止する仕組みではありません。審査する側へ注意を促し、より慎重な確認につなげる制度です。
赤信号を一つ押せば世の中の窓口が全部止まる、というわけではないんです。便利そうなボタンほど、現実にはなかなか付いていません。
そのため、企業側の調査も、利用者側の確認も、一回のパスワード変更で「これにて終了」としにくくなります。どの書類が何件含まれていたのか。いつからいつまでアクセスされたのか。実際に外部へ持ち出された範囲はどこまでか。不正利用の報告は出ているか。こうした点を時間をかけて確かめる必要があります。
ただし、確認が長期化しやすいことは、今回の不正利用被害が長期間続いているという意味ではありません。現時点では、被害自体が確認されていない。この一文は最後まで外せません。
それで何が変わるのか
利用者にとって大事なのは、「もう何かに悪用された」と慌てることでも、「被害未確認なら忘れていい」と片づけることでもありません。運営会社の公表で、自分が対象か、対象情報の内訳がどう更新されたか、調査結果に変化があるかを分けて見ることです。
企業側には、総件数だけでなく、本人確認書類の種類ごとの件数、アクセスされた期間、持ち出された範囲、再発防止策を説明していく責任があります。本人確認を厳しくすることと、提出後の画像を安全に保管することは別の課題です。入口でしっかり本人を確かめても、倉庫の守りが弱ければ困ります。
私たちがオンラインで本人確認書類を出す場面は、もう珍しくありません。だから今回の話は、特定のサービスだけの特殊な事件としては終わりません。便利な本人確認ほど、集めた画像をどれだけ保管し、誰がアクセスでき、不要になったらどう扱うのかまで問われます。
まとめ
免許証画像の漏えいが回復しにくいのは、氏名、住所、生年月日、顔、番号という、簡単には取り替えられない本人情報が一枚にまとまっているからです。再交付には役割がありますが、漏れた画像のコピーと全ての記載情報を消す完全なリセットではありません。
一方で、画像一枚だけで正規の本人確認を必ず通過できるわけでもありません。eKYCには顔撮影や書類の実物性、ICチップなどを使う方式があり、今回も不正利用被害は現時点で確認されていません。
怖さを盛るより、「交換して終了にできない」という戻せなさを見る。そうすると、なぜ企業の調査と利用者の確認が長くなりやすいのかを、自分の言葉で説明できるようになります。