
欧州の少なくとも7か国で、スーパーの冷蔵設備を狙ったサイバー攻撃や障害が報告された。一部の設備では、温度設定が最大50℃まで引き上げられたという。遠くの管理画面で数値を動かすと、売り場では食品を棚から下ろし、廃棄まで判断することになる。
報道では、少なくとも一部で、冷蔵庫の温度や運転を遠隔管理するコンピューターやコントローラーが操作された。こうした装置は顧客名簿を置くパソコンより売り場に近く、画面上の命令が機械へ届く。デジタルな不正操作が温度上昇という物理被害へ変わる、その短い経路をたどる。
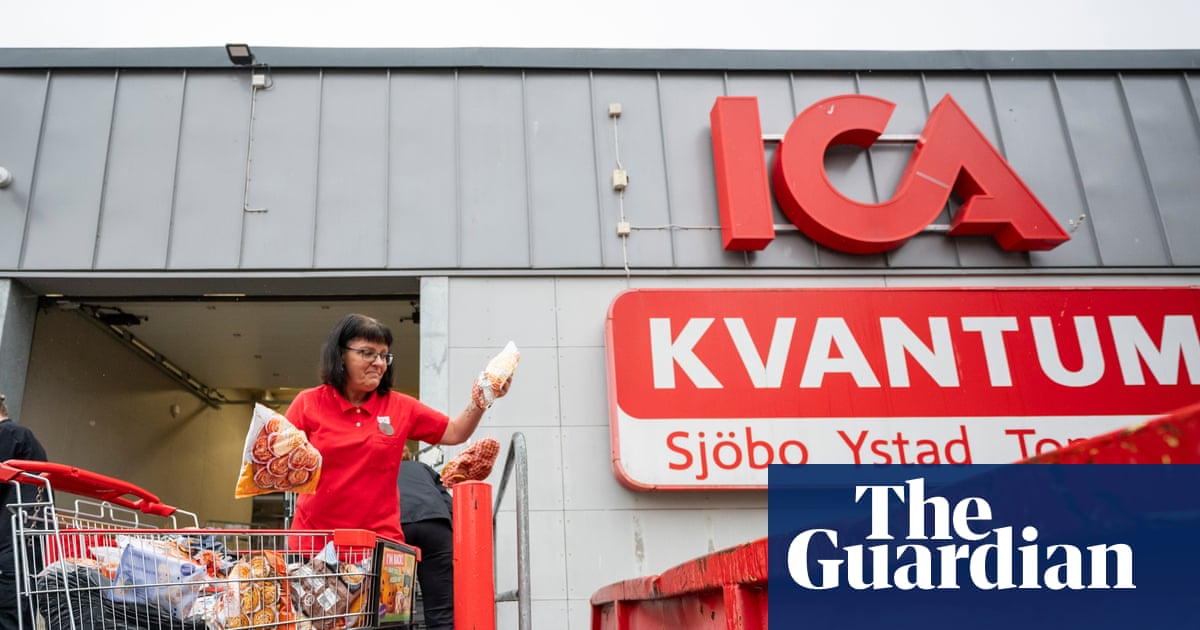
Chains in seven countries say cooling unit temperatures rose overnight in incident similar to hack of French stores
今回の登場人物
- OT: 「Operational Technology」の略で、冷蔵設備、空調、工場設備など、現実の機械や工程を監視・制御する技術。画面上の命令が、温度や機械の動きへそのまま届く。
- 遠隔冷蔵コントローラー: 店内の複数の冷蔵設備をまとめて監視し、温度、運転時間、警報などを設定する装置。店中の冷蔵庫を一つの操作盤から扱う業務用リモコンに近い。
- 霜取りモード: 熱交換器についた霜を落とすため、一時的に冷却を止めたり加熱したりする通常機能。動かす時刻や長さを勝手に変えられると、冷却を妨げる操作にもなる。
- CERT-FR/ANSSI: フランスの公的なサイバー対応機関。10月に遠隔冷蔵コントローラーの侵害を警告し、管理画面をインターネットへ直接公開しないよう呼びかけた。
- スウェーデンNCSC: スウェーデンの国家サイバーセキュリティセンター。今回の事案を追跡し、被害組織や各国の関係機関と連絡している。
何が起きたか
The Guardianは11月2日、ベルギー、エストニア、アイルランド、フィンランド、ルクセンブルク、オランダ、スウェーデンの少なくとも7か国で、スーパーの冷蔵設備に障害が出たと報じた。複数の小売企業がサイバー攻撃を確認している。
影響は国全体や全店舗へ一様に広がったわけではない。アイルランドのSuperValuでは223店のうち13店で、特定モデルの冷蔵設備に限られた。スウェーデンのCoopは6店、ICAは「限られた数」の店舗への影響を説明した。ベルギーとルクセンブルクで数十店に影響が出たAhold Delhaizeも、配送センターは動き、店舗への配送は妨げられていないとしている。
一部の店舗では設定が最大50℃に変更されたと報じられ、商品を冷蔵・冷凍設備から出して安全を確認した。スウェーデンの店舗では商品廃棄も伝えられた。ただし、50℃は欧州中の冷凍庫で測られた共通値ではない。一部設備で確認された設定や温度の話である。
攻撃者はまだ特定されていない。犯行声明はなく、目的も確定していない。身代金要求が見当たらない点から破壊活動を疑う専門家の見方はあるが、現時点では見方の一つにとどまる。
冷蔵庫の裏にある操作盤
スーパーが冷蔵設備をネットワークにつなぐのには理由がある。売り場や倉庫の温度を一か所で確認できれば、異常を早く見つけられる。設備会社が遠隔で状態を診断したり、運転を調整して電気を節約したりもできる。何十台もの温度計を、店員が一日中のぞいて回らずに済むわけだ。
その中心にあるのが遠隔コントローラーである。攻撃者が家庭用冷蔵庫へ一台ずつ話しかけて回る話ではない。複数の冷蔵・冷凍ケースを束ねる管理装置へ入り、温度設定や運転予定をまとめて変える可能性が問題になる。
便利な仕組みは、外部から管理できる経路も持つ。そこで管理画面をインターネットへ直接公開したり、初期パスワードを使い続けたり、古いソフトウェアを更新できていなかったりすると、侵入される余地が広がる。玄関まで荷物を運んでもらえる家なら、玄関の鍵はなおさら大事になる。遠隔管理でも、外から入る経路を厳しく守る必要がある。
フランスのCERT-FRは10月、複数メーカーの遠隔冷蔵コントローラーが多数侵害されたとして警報を出した。勧告したのは、管理画面の直接公開をやめ、安全なVPN経由に限ること、機器のソフトウェアを更新すること、初期パスワードを変更すること、設定全体を点検することだった。VPNは、認証された人だけが通れる閉じた通信路だと思えばよい。
この10月の警報だけで、11月に起きた全事案の侵入経路は確定できない。ネットへ直接出た制御装置が、すでに現実の攻撃対象になっていたことと、基本的な防御策を示す資料として読める。
画面の変更が食品へ届く
OTへの攻撃が厄介なのは、命令の行き先が現実の機械だからだ。米国立標準技術研究所、NISTのガイドも、OTを物理環境とやり取りし、装置や工程へ直接変化を起こすシステムとして説明している。
冷蔵設備なら、流れはこうなる。管理画面や遠隔接続へ攻撃者が到達する。操作権限を奪われる。温度設定や運転スケジュールを変えられる。その命令を受けた圧縮機、ファン、蒸発器などの動きが変わる。冷却が止まれば、庫内温度が上がる。ここまで来ると、被害はログイン履歴の中に収まらない。
食品には安全に保つための温度帯がある。店が異常に気づいて設定を戻しても、商品がどの温度に何分置かれたかを確認しなければならない。安全を保証できなければ、棚から下ろし、廃棄する判断が必要になる。冷やし直せば時計まで巻き戻る、とはいかないのである。
設備を工場出荷時の状態へ戻すだけでも足りない場合がある。インターネットへの公開や弱い認証が残れば、同じ入口から再び触られる可能性がある。CERT-FRが、初期化に加えて接続方法、パスワード、更新、設定をまとめて見直すよう求めたのはそのためだ。
霜取りは正常機能
ベルギーの冷蔵設備事業者は、一部の被害で蒸発器が霜取りモードへ切り替えられていたと説明した。蒸発器は、冷媒を使って周囲から熱を奪う部分だ。ここに霜が厚くつくと効率が落ちるので、冷蔵設備は決められた時間に冷却を一時停止したり、熱を加えたりして霜を落とす。
霜取りそのものは、冷蔵設備が元気に働き続けるための普通の手入れだ。問題になるのは、その時刻や継続時間を権限のない相手が変えること。営業中に長く作動させれば、冷やすはずの設備が冷やさない時間をつくれてしまう。掃除のために店を一時閉める仕組みを、勝手に延長されるようなものだ。
ここにも確認範囲がある。霜取りモードが報告されたのは一部の事例で、7か国すべてに共通する手口とは分かっていない。霜取りを使えば必ず50℃になるとも言えない。設備や設定、周囲の条件によって結果は変わる。
数字の範囲
「7か国」と「最大50℃」は目を引く。大きな数字ほど、どこまでを指すのか線を引いて読む必要がある。7か国は障害が報告された国の数であり、各国の全スーパーが止まった数ではない。最大50℃も、一部設備の設定や温度として報告された値だ。
10月にはフランスで多数の店舗に関わる遠隔冷蔵コントローラー侵害が問題になった。今回の複数国での障害と技術的に似たところはあるが、同じ攻撃者、同じ弱点、同じ作戦だったという結論は出ていない。二つの出来事の店舗数を足して、今回の確定被害数にすることもできない。
小売各社の発表を見ると、特定モデルや一部店舗に範囲が限られた例もある。その範囲は、どの機器、接続方法、設定が狙われたかを調べる手がかりになる。原因を特定するには、「欧州の冷蔵設備」と一括りにせず、店舗と機種を細かく分ける必要がある。
日本で見る接続口
日本の店舗で同じ機器が同じ方法で侵害された、という情報は確認できていない。それでも、遠隔管理された物理設備の課題は日本にも関係する。冷蔵設備に限らず、空調、倉庫、工場、ビル管理では、ネットワークにつながる制御装置が増えている。
経済産業省は、OTのデジタル化が進む中、社内ITやオンライン接続機器を経由した攻撃がOTへ影響し得ると説明している。情報処理推進機構、IPAも、制御システムではネットワークを分け、必要な通信だけを許し、異常を監視して対応する備えを重視している。
現場で最初に必要なのは、何がインターネットにつながっているかを知ることだ。接続が本当に必要かを確かめ、必要なら直接公開を避ける。認証を強くし、初期パスワードを変え、更新し、侵入を検知する。設備担当、食品安全担当、情報システム担当が別の部署でも、守る冷蔵庫は同じ一台だ。組織図の線には、攻撃を止める機能が付いていない。
次に見ること
各国当局が、共通する侵入経路や操作方法を特定できるか。影響した機種、ソフトウェア、公開設定が示されるか。10月のフランス事案との技術的なつながりが確認されるか。メーカーが更新や安全な設定方法を案内するか。ここが次の焦点になる。
攻撃主体や目的についても、公的な裏付けのある判断を待つ必要がある。犯人像を先に塗ると、実際に閉じるべき接続口が見えにくくなる。まずは、確認された設定変更と設備被害、防御策をつなげて読むのが堅実だ。
まとめ
スーパーの遠隔冷蔵コントローラーは、温度や運転をまとめて管理できる便利な装置だ。その操作権限を奪われると、画面上の設定変更が冷却停止や温度上昇を起こし、食品の退避・廃棄、店舗営業へ影響する。管理画面への侵入が、売り場の温度変化まで届く仕組みである。
少なくとも7か国で障害が報告され、一部設備では最大50℃への変更や霜取りモードの悪用が伝えられた。ただし、全店舗に共通する手口、侵入経路、攻撃主体、目的はまだ分かっていない。接続機器を把握し、直接公開を避け、認証、更新、監視を重ねる。犯人当てより先にできる仕事は、かなり具体的だ。
Sources
- The Guardian「Supermarket freezers across Europe hit by second suspected cyber-attack」
- Swedish National Cyber Security Centre「Cyberangrepp mot kylsystem」
- CERT-FR「Compromission de systèmes de gestion d’équipements frigorifiques」
- NIST「Guide to Operational Technology Security」
- 経済産業省「産業界のサイバーセキュリティに関する資料」
- IPA「制御システムのリスク分析」
- IPA「制御システムのセキュリティリスク分析ガイド」
- IPA「制御システム向け侵入検知ハンドブック」