
「バイトルで388万件が漏えい」。この見出しを見ると、388万人ぶんの個人情報が丸ごと盗まれ、もう被害も388万件出たように感じるかもしれません。ちょっと待って、数字がずいぶん働き者になっています。
公表されたのは、漏えいした可能性があるメールアドレスが最大3,885,771件ということです。固有の人数は分からず、パスワードやカード情報は対象外。悪用も公表時点では確認されていません。だから安心、でもなければ、388万人が被害、でもない。今回は、この三つの違いをきちんとほどきます。
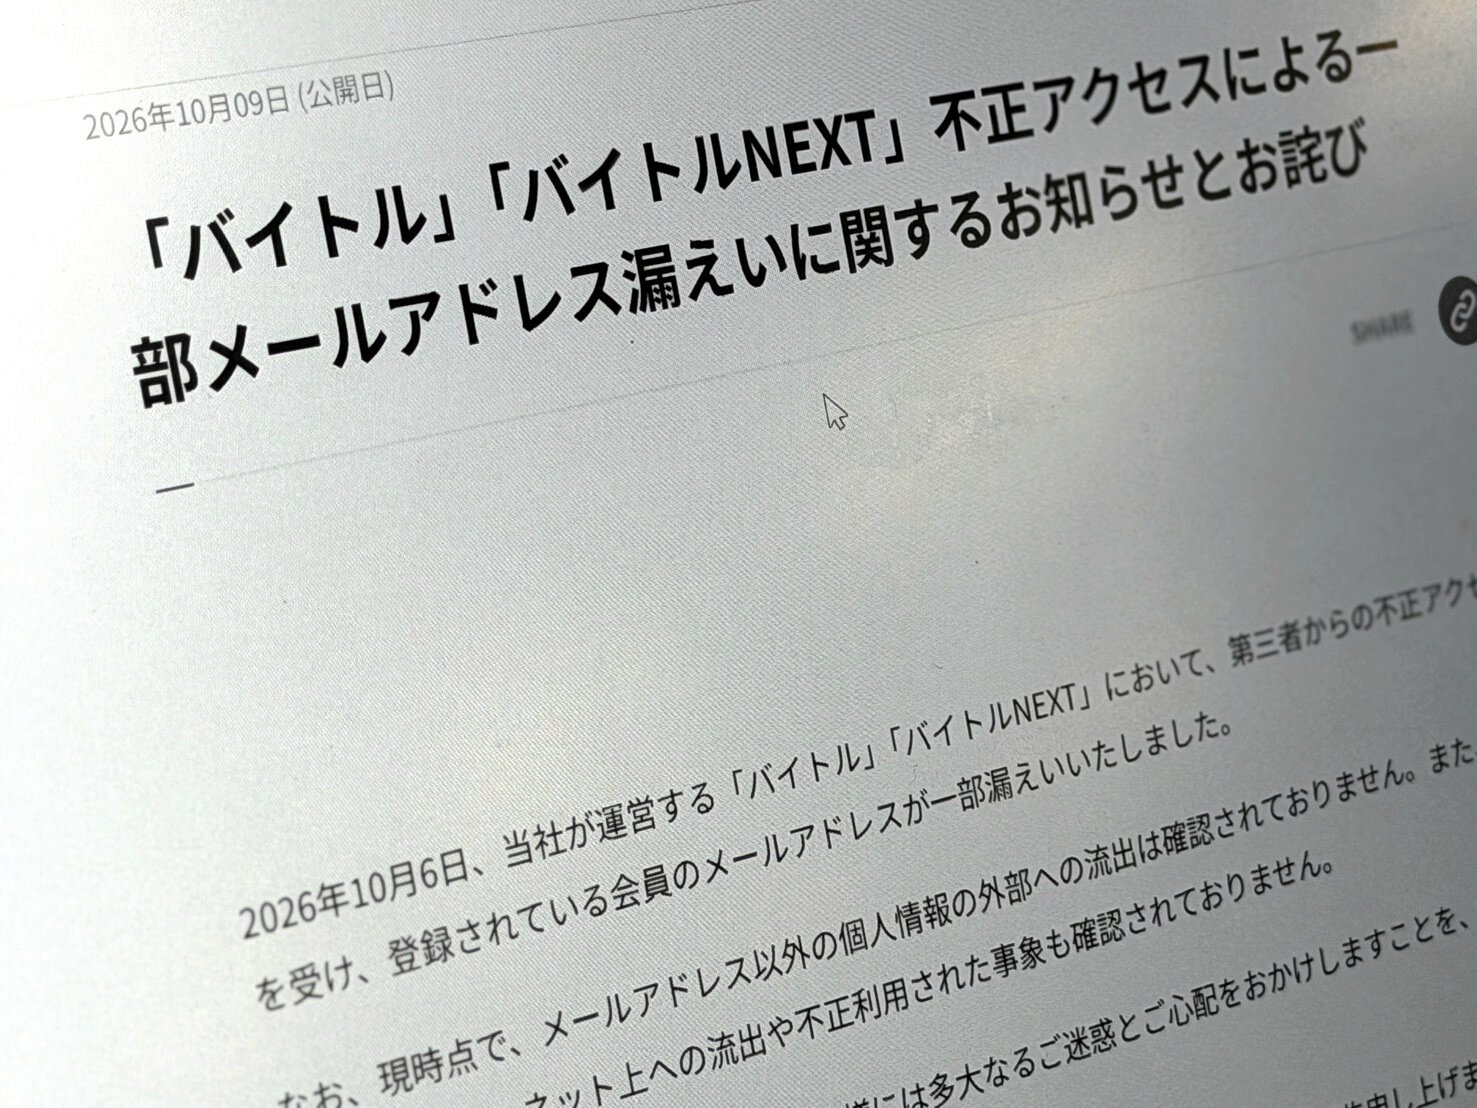
アルバイト求人サイト「バイトル」や「バイトルNEXT」などを運営するディップ(東京都港区)は9日、両サイトの会員のメールアドレスが最大で約388万件流出した可能性があると発表した…
今回の登場人物
- dip:求人サービス「バイトル」と「バイトルNEXT」を運営する会社です。今回の不正アクセスを公表し、対象になった情報や対応を説明しています。
- バイトル/バイトルNEXT:会員登録時のメールアドレスが、今回の漏えい対象になった求人サービスです。
- 個人情報保護委員会:個人情報を扱うルールを監督する国の機関です。一定の漏えいが起きると、企業はここへ報告し、本人にも知らせる必要があります。
- IPA:情報処理推進機構の略です。サイバー攻撃やフィッシングへの対処法を、企業や一般利用者へ案内しています。
- フィッシング:実在する企業などを装ったメールから偽サイトへ誘導し、IDやパスワード、カード情報を入力させる手口です。釣りざおではなく、偽のログイン画面を垂らしてくるほうです。
何が起きたか
朝日新聞は10月10日、「バイトル」と「バイトルNEXT」の会員メールアドレス最大約388万件が流出した可能性があると報じました。運営会社のdipが不正アクセスを確認したのは10月6日。公式発表は10月9日です。
dipによると、第三者がシステムの一部にあった「仕様の不備」を突き、海外から不正にアクセスしました。会社は一部の会員メールアドレスが漏えいしたと認め、漏えいした可能性のある件数を最大3,885,771件としています。
ここで言葉を丁寧に見ましょう。「一部で漏えいが起きたこと」と「最大何件が対象になりうるか」は別です。会社は一部の漏えいを認めています。一方、3,885,771件という数字は、すべての外部取得が確定した数ではなく、可能性がある範囲の上限です。
会社は海外からのアクセスを遮断し、プログラムを修正し、監視と防御を強化したと説明しています。個人情報保護委員会と関東総合通信局へ報告し、警察にも相談中です。対象者へのメール連絡も順次進めています。
ここが本題
この記事で覚えて帰ってほしいのは、次の三つです。
- 最大3,885,771件は、漏えいした可能性があるメールアドレスの件数。
- 何人の情報かは、公表資料だけでは分からない。
- 実際に悪用された件数は、公表時点で確認されていない。
同じ人が二つのサービスへ登録していたり、複数のアカウントを持っていたりすれば、件数と人数は一致しません。同じメールアドレスがどのように重複を除かれているかも、会社は明らかにしていません。ですから「約388万人が流出被害に遭った」とは書けないんです。レジで商品を388個数えたから、お客さんも388人とは限らない。それと同じです。
さらに、「悪用は確認されていない」も時点付きの話です。10月9日の発表までに、会社がネット上への掲載や不正利用を確認していない、という意味です。「被害は絶対に起きない」という未来の保証書ではありません。安心材料ではありますが、無敵の札ではないんですね。
何が漏れ、何は漏れていないか
dipが漏えい対象として公表したのは、メールアドレスだけです。氏名、電話番号、パスワード、クレジットカード情報は含まれていません。
この区別は大事です。パスワードそのものが漏れた場合は、攻撃者がその情報でログインを試せます。カード番号が漏れた場合は、決済被害への直接的な警戒が必要です。今回は、その二つが漏れたとは発表されていません。したがって、今回の発表だけを根拠に「口座からすぐお金が抜かれる」「全員が今すぐパスワードを変えないと危険」とまでは言えません。
では、メールアドレスだけなら無害か。いや、ここがミソなんですよ。
メールアドレスは、偽の連絡を届けるための住所になります。「バイトルの安全確認です」「アカウントを再設定してください」と本物らしく装い、偽サイトでパスワードやカード情報を入力させる。今回の事故を知った攻撃者なら、時期やサービス名まで合わせたメールを作れます。
たとえるなら、家の鍵は渡していない。でも、玄関の場所と「この人はこのサービスを使っているかもしれない」という手掛かりを知られた状態です。だから、鍵を総取り替えしたと慌てるより、玄関先に来た偽の配達員を見分けるほうが、まず現実的な対策になります。
リスクは二段に分ける
利用者のリスクは、「漏えいした情報だけでできること」と「その後だまされると起きること」に分けると見やすくなります。
第一段は、メールアドレスを使った迷惑メールや、バイトルを装う連絡です。アドレスだけでは通常、アカウントへログインできません。しかし、偽サイトへ誘う入口にはなります。
第二段は、その偽サイトで利用者がID、パスワード、カード情報を入力してしまうことです。ここまで進むと、アカウント乗っ取りや金銭被害につながりえます。つまり、今回の漏えいだけで二段目が自動的に起きるわけではない。けれど、二段目へ誘う材料にはなる。怖がる場所を間違えないことが大切です。
なお、具体的な侵入方法、侵入が始まった日時、攻撃者が実際に取得した正確な件数は公表されていません。「仕様の不備」という説明から、特定の攻撃手法を推測して断定するのも禁物です。専門用語を当てずっぽうで置くと、説明が急に探偵ごっこになります。
今やること
dipは、心当たりのないメールのリンクや添付ファイルを開かないよう注意を呼びかけています。また、同社がメールでパスワードやカード情報を求めることはないとしています。
不審なメールが来たら、メール内のURLや電話番号は使わず、ブラウザーや公式アプリから自分で公式サイトを開いて確認します。IPAも同じ確認方法を勧めています。送信者名が「バイトル」でも、それだけでは本物の証明になりません。名札は印刷できます。中身の身元確認が必要です。
もしメールを開いただけなら、それだけで直ちに被害が出たとは限りません。フィッシングサイトにアクセスしただけで、情報を入力せず、不審なファイルなども実行していない場合、IPAは基本的に被害は発生しないと説明しています。ただし、不審なリンク全般が安全という意味ではありません。
一方、偽サイトでIDやパスワードを入力したなら、すぐに正規サイトから変更します。同じパスワードを別サービスでも使っているなら、そちらも変更します。カード情報を入力した場合は、カード会社へ連絡してください。長く複雑で、サービスごとに異なるパスワードを使い、多要素認証を有効にするのも有効です。
ここで「今回パスワードが漏れたから変更する」とは考えないでください。パスワードは今回の漏えい項目に含まれていません。変更が急がれるのは、偽サイトへ入力した、不審なログインがある、使い回しが心配、といった別の事情がある場合です。理由を正確にすると、対策も空回りしません。
報告は何のためか
個人情報保護委員会のルールでは、個人の権利や利益を害するおそれがある漏えいなどが起きた場合、事業者は委員会への報告と本人への通知を行います。1,000人を超える漏えいも報告対象の一つです。
ただし、この法律上の基準は「人」で数えます。dipが公表した数字は「件」です。ここも勝手にイコールで結ばないようにしましょう。dipが委員会へ報告したことは確認できますが、3,885,771件をそのまま3,885,771人として法律の基準へ当てはめることはできません。
報告や通知の目的は、会社を叱る儀式だけではありません。何が起き、何が漏れ、利用者が何に注意すべきかを早く知らせ、二次被害を減らすことです。利用者にとっては、件数の大きさより「自分が次に何をしないか」が役に立ちます。
それで何が変わるのか
求人サービスから来るメールには、応募状況、本人確認、仕事の紹介など、つい急いで開きたくなる題材があります。だからこそ、バイトル利用者にとって今回のニュースは、単なる大きな数字の話ではありません。「急いで確認してください」という文面ほど、一呼吸おいて公式サイトから確かめる習慣が大事になります。
今後見るべきなのは、会社が対象人数や確定件数、原因の詳しい説明を追加するか、悪用やネット掲載が新たに確認されるかです。10月9日時点の「確認なし」を固定した結論にせず、更新情報を公式サイトで確かめる必要があります。
まとめ
バイトルとバイトルNEXTで公表された最大3,885,771件は、漏えいした可能性があるメールアドレスの最大件数です。約388万人の被害確定数ではなく、悪用件数でもありません。固有人数と実際に取得された正確な件数は、現時点で分かっていません。
漏えい項目はメールアドレスのみで、パスワードやカード情報は含まれない。だから直接の危険を大きく言いすぎる必要はありません。一方、なりすましメールや偽サイトへ誘う住所にはなる。リンクはメールから開かず、公式サイトを自分で開く。入力してしまった情報に応じて、パスワード変更やカード会社への連絡をする。
大きな数字を見たときほど、まず単位です。件数、人数、悪用件数。この三つを分ければ、怖がりすぎず、油断もせず、必要なところへきちんと警戒を向けられます。